
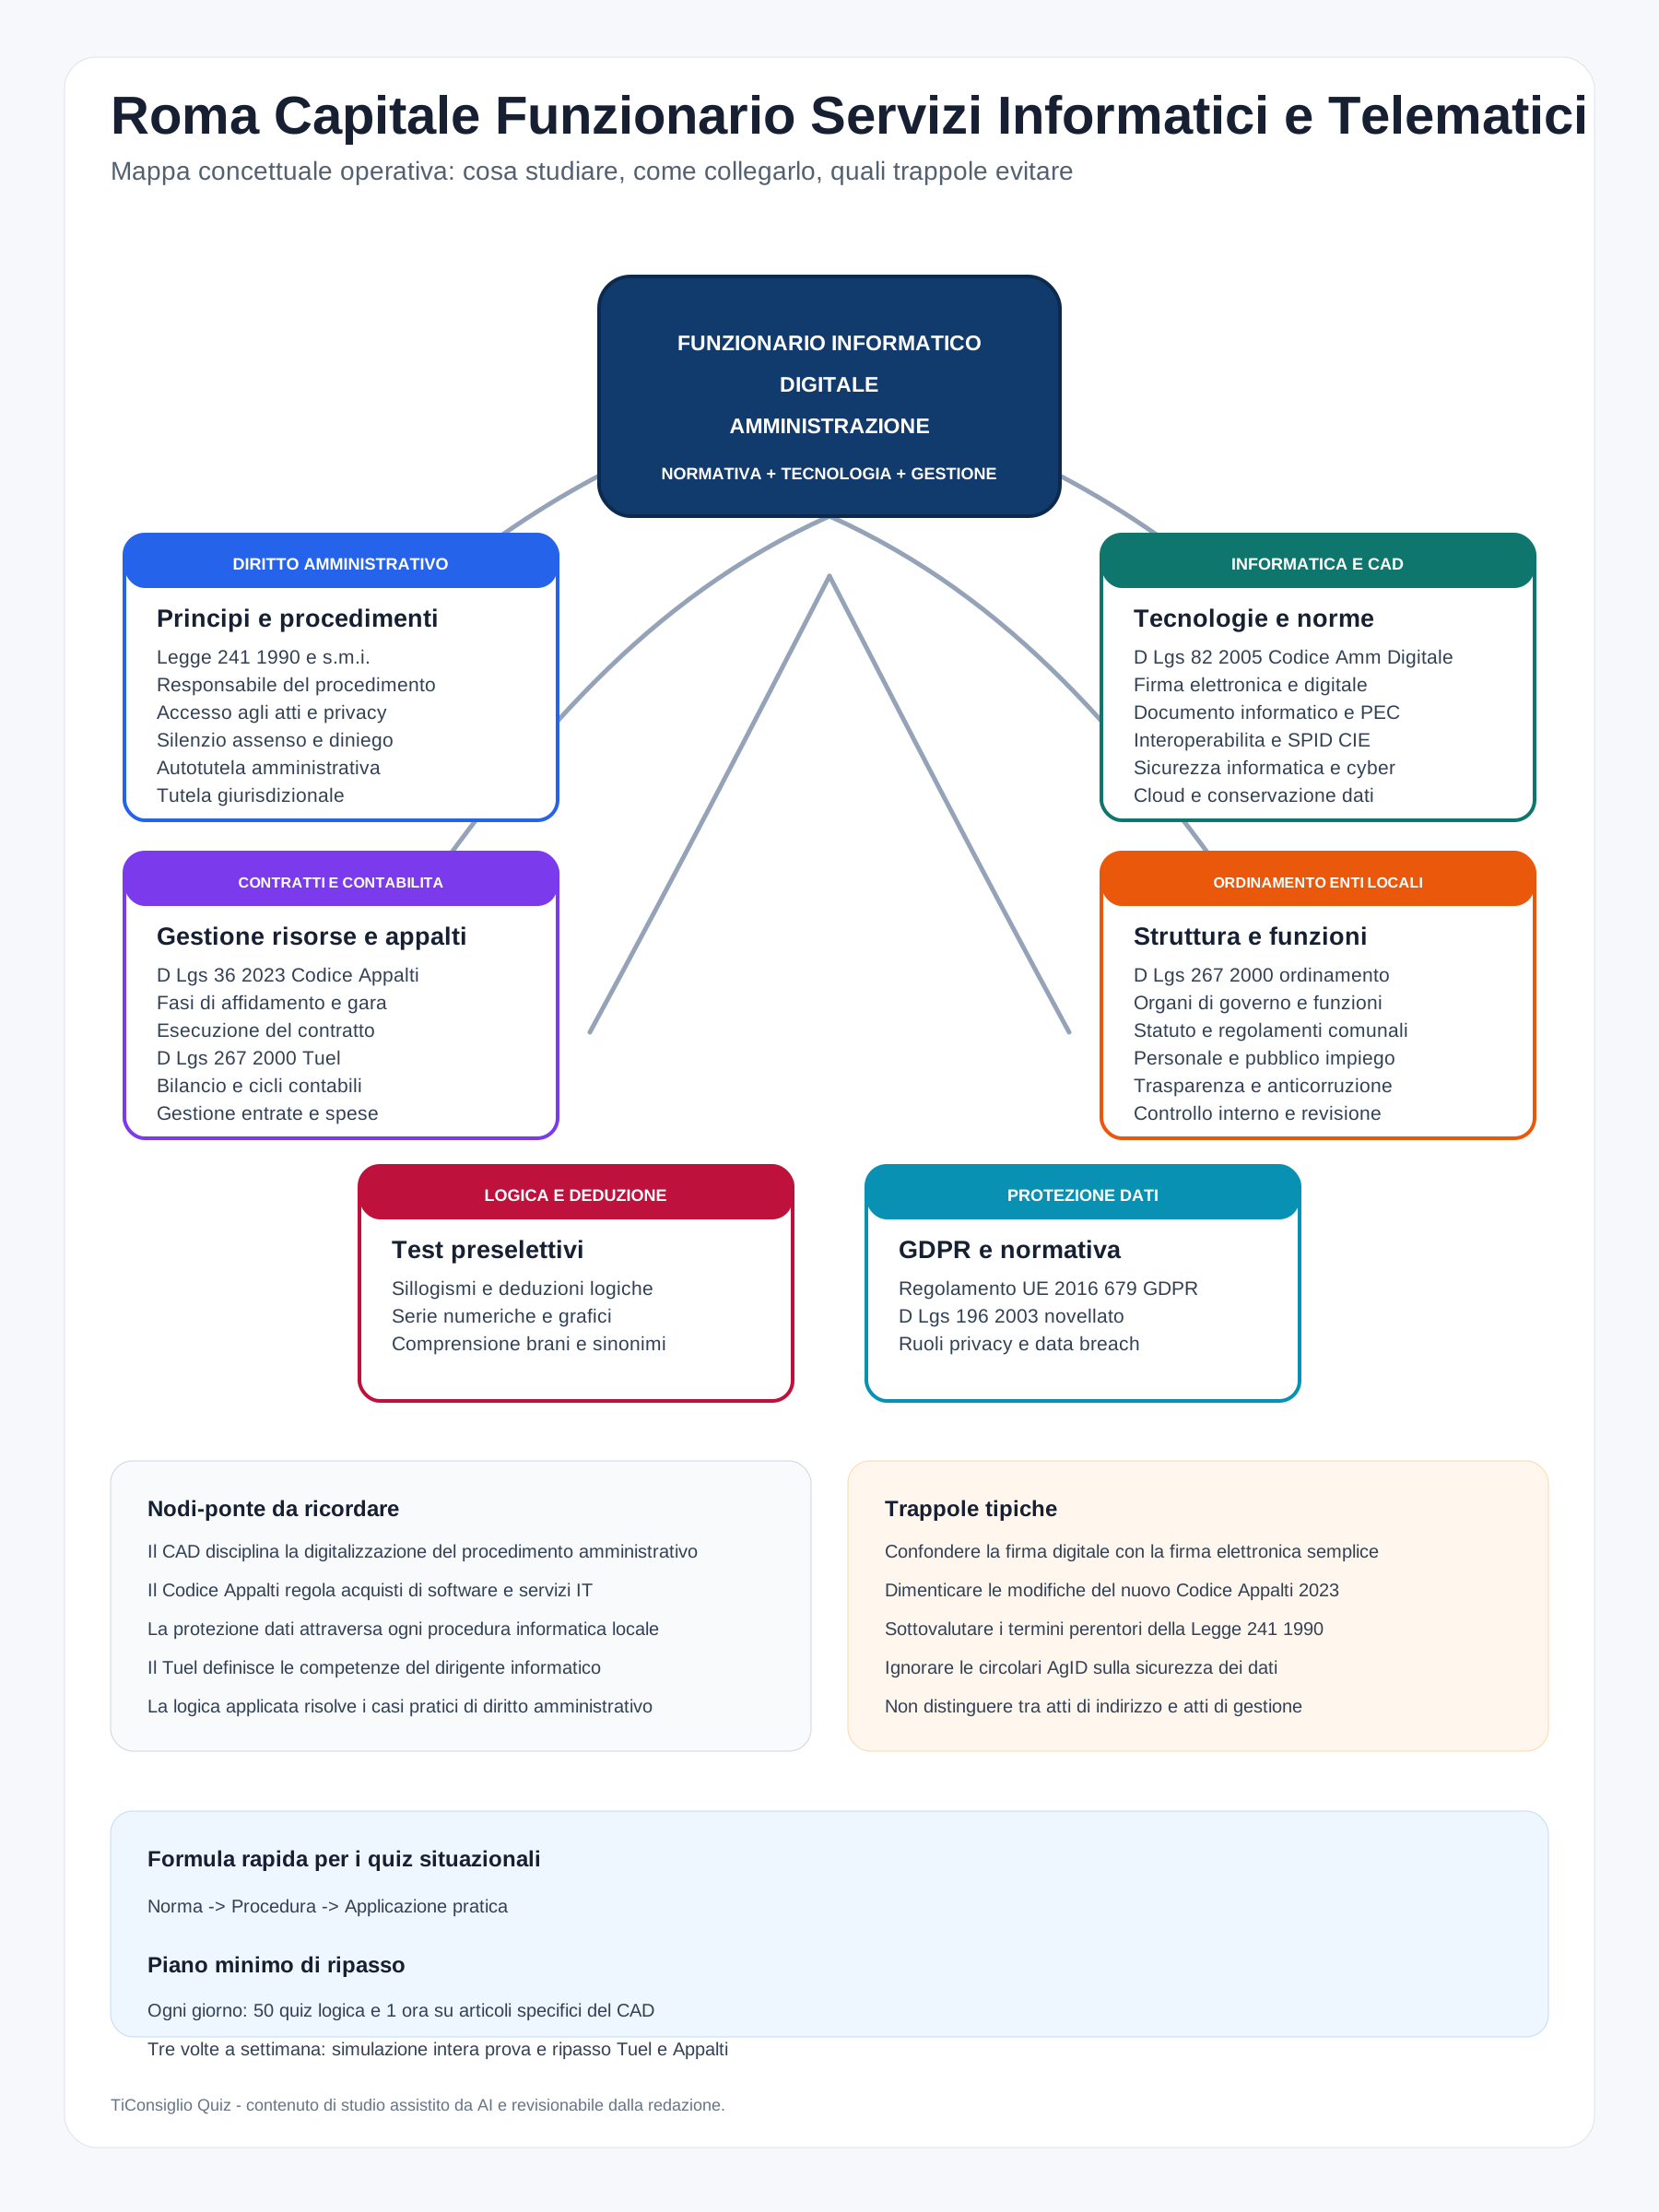
Inquadramento generale della figura e architettura delle competenze
Il profilo di Funzionario Servizi Informatici e Telematici di Roma Capitale opera all'intersezione tra innovazione tecnologica, conformità normativa e gestione amministrativo-finanziaria dell'ente locale. La preparazione concorsuale richiede una visione sistemica in cui le nozioni informatiche pure (reti, cloud, ingegneria del software) si innestano sulle direttive di digitalizzazione pubblica (Codice dell'Amministrazione Digitale, Piano Triennale per l'Informatica nella PA), sul rispetto delle tutele fondamentali del dato (GDPR, cybersicurezza) e sui vincoli pubblicistici (procedimento amministrativo, codice dei contratti pubblici, ordinamento finanziario ex TUEL e d.lgs. 118/2011). Lo studio deve mirare alla padronanza delle interconnessioni operative tra questi domini, dove ogni scelta architetturale o tecnologica è subordinata a un iter amministrativo formale e a una specifica copertura di bilancio.
Area 1: Digitalizzazione della PA, Governance e Dati
CAD (d.lgs. 82/2005) e Linee Guida AgID
Il Codice dell'Amministrazione Digitale costituisce l'architrave giuridico dell'azione informatica pubblica. I punti cardine includono il domicilio digitale (art. 3-bis), le firme elettroniche (art. 20 e 21: firma elettronica semplice, avanzata, qualificata e digitale, con i relativi effetti probatori ex art. 2702 c.c.), e il documento informatico (art. 20, formazione, gestione e conservazione a norma tramite Linee Guida AgID). Centrale per la figura concorsuale è l'art. 17, che disciplina l'Ufficio per la Transizione al Digitale (UTD) guidato dal Responsabile della Transizione Digitale (RTD), figura di raccordo strategico e operativo per l'attuazione delle direttive AgID e del Piano Triennale. Rilevano inoltre la disciplina delle piattaforme abilitanti: SPID e CIE (art. 64), PagoPA (art. 5), la Piattaforma Digitale Nazionale Dati (PDND, art. 50-ter) finalizzata all'interoperabilità dei sistemi informativi pubblici secondo il framework europeo di interoperabilità (EIF), e l'Anagrafe Nazionale della Popolazione Residente (ANPR, art. 62).
Piano Triennale per l'Informatica nella PA e Strategia Cloud
Il Piano Triennale guida la trasformazione digitale secondo il principio cardine del "Cloud First" e dell'approccio "API-first". L'infrastruttura si articola sulla Strategia Cloud Italia gestita da Agenzia per l'Italia Digitale e Agenzia per la Cybersicurezza Nazionale (ACN), che impone la classificazione dei dati e dei servizi della PA in tre livelli: strategici, critici e ordinari. Le amministrazioni locali devono completare il piano di migrazione verso il Polo Strategico Nazionale (PSN) o verso servizi cloud commerciali qualificati da ACN, adottando modelli IaaS, PaaS o SaaS. La governance degli Open Data (art. 52 CAD e d.lgs. 36/2006, modificato dal d.lgs. 200/2021) impone che i dati pubblici siano rilasciati in formato aperto, leggibile da macchina (machine-readable), corredati da metadati standard (DCAT-AP-IT) e con licenze permissive (es. CC-BY), applicando il paradigma "open data by default".
Area 2: Protezione dei Dati Personali e Sicurezza Informatica
Regolamento Generale sulla Protezione dei Dati (Reg. UE 2016/679 - GDPR)
Nel contesto dell'ente locale, il trattamento dei dati personali si fonda prevalentemente sull'esercizio di pubblici poteri o sull'adempimento di obblighi legali (art. 6, par. 1, lett. c ed e). Il principio di "Accountability" (responsabilizzazione, art. 24) impone all'ente di comprovare l'adeguatezza delle misure tecniche e organizzative. L'ingegnerizzazione dei sistemi informativi comunali deve integrare la Data Protection by Design e by Default (art. 25). Elementi operativi essenziali per il Funzionario IT sono:
- La redazione e l'aggiornamento del Registro delle attività di trattamento (art. 30).
- La Valutazione di Impatto sulla Protezione dei Dati (DPIA, art. 35), obbligatoria in presenza di trattamenti su larga scala, videosorveglianza integrata o profilazione mediante algoritmi.
- La designazione e il ruolo consultivo del Responsabile della Protezione dei Dati (RPD/DPO, artt. 37-39).
- La procedura di gestione del Data Breach (artt. 33-34): notifica all'Autorità Garante entro 72 ore dalla conoscenza e comunicazione agli interessati in caso di rischio elevato.
Cybersicurezza e Resilienza Operativa
La sicurezza informatica delle PA è governata dalle Misure Minime di Sicurezza ICT per le PA emanate da AgID e dagli standard ISO/IEC 27001 (SGSI - Sistema di Gestione della Sicurezza delle Informazioni). Il candidato deve padroneggiare la triade CIA (Confidentiality, Integrity, Availability) e la non ripudiabilità. Rilevano il Perimetro di Sicurezza Nazionale Cibernetica (d.l. 105/2019) e la Direttiva NIS 2 (d.lgs. 138/2024), che ampliano gli obblighi di notifica degli incidenti al CSIRT Italia (Computer Security Incident Response Team). I processi tecnici includono Vulnerability Assessment, Penetration Testing, gestione delle patch e configurazione di architetture resilienti di Disaster Recovery e Business Continuity, misurate con RTO (Recovery Time Objective, tempo massimo di ripristino) e RPO (Recovery Point Objective, perdita massima di dati tollerata).
Area 3: Competenze Tecnologiche Core (Ingegneria del Software, Reti, Sistemi)
Ingegneria del Software e Sviluppo
I cicli di vita del software nella PA spaziano dai modelli sequenziali (Waterfall, a V) alle metodologie agili (Scrum, Kanban, DevOps/DevSecOps) raccomandate per lo sviluppo continuo dei servizi al cittadino. La modellazione formale richiede la conoscenza dei diagrammi UML (Use Case, Class, Sequence, Activity). Rilevano le architetture monolitiche vs a microservizi disaccoppiati, l'utilizzo di API RESTful (fondate sul protocollo HTTP/HTTPS e formati JSON/XML) e l'interoperabilità SOAP. Fondamentale l'art. 69 del CAD relativo al riuso e rilascio di software open source (piattaforma Developers Italia).
Sistemi Operativi, Virtualizzazione e Cloud Computing
L'amministrazione dei sistemi richiede il controllo di ambienti Linux (gestione processi, permessi POSIX, filesystem ext4/xfs, scripting Bash) e Windows Server (Active Directory, policy GPO, Kerberos). L'evoluzione infrastrutturale vede il passaggio dalla virtualizzazione classica basata su Hypervisor di tipo 1 (bare-metal) o tipo 2 (hosted) alla containerizzazione (Docker, orchestrazione via Kubernetes). L'architettura Cloud Computing deve essere analizzata attraverso i modelli di distribuzione (Public, Private, Hybrid, Community) e i modelli di servizio (IaaS, PaaS, SaaS), con particolare attenzione al paradigma Serverless e alla gestione delle reti definite dal software (SDN).
Reti di Telecomunicazione e Sicurezza Perimetrale
La conoscenza teorica e pratica include la pila ISO/OSI e il modello TCP/IP. Protocolli applicativi e di trasporto: DNS, DHCP, HTTP/HTTPS (TLS 1.3), SMTP, SSH, TCP vs UDP. Indirizzamento IPv4 (sub-netting, CIDR) e nozioni IPv6. Architetture di sicurezza perimetrale: Stateful Inspection Firewall, Web Application Firewall (WAF), sistemi IDS/IPS, Virtual Private Network (VPN con protocolli IPsec e OpenVPN/SSL), proxy e reverse proxy (es. Nginx). Progettazione di reti locali (LAN, VLAN, 802.1Q) e collegamenti geografici (WAN, SD-WAN).
Area 4: Diritto Amministrativo, Contratti Pubblici ed Enti Locali
Procedimento Amministrativo (L. 241/1990) e Trasparenza
Il processo informatico deve recepire le regole generali del procedimento: termini di conclusione (art. 2), motivazione del provvedimento (art. 3), nomina del Responsabile del Procedimento (art. 4-6). Fondamentali le categorie dell'accesso: accesso documentale classico (art. 22 L. 241/1990, basato su interesse diretto, concreto e attuale), accesso civico semplice (art. 5, comma 1, d.lgs. 33/2013, per mancata pubblicazione obbligatoria) e accesso civico generalizzato/FOIA (art. 5, comma 2, per dati e documenti ulteriori, con il limite dei dati personali ex art. 5-bis).
Nuovo Codice dei Contratti Pubblici (d.lgs. 36/2023) e Acquisti ICT
La digitalizzazione integrale del ciclo di vita dei contratti pubblici (artt. 19-36) rappresenta un tema primario. Elementi chiave:
- Principio di digitalizzazione e utilizzo della Banca Dati Nazionale dei Contratti Pubblici (BDNCP) gestita da ANAC.
- Fascicolo Virtuale dell'Operatore Economico (FVOE 2.0).
- Procedure di affidamento: affidamento diretto sotto i 140.000 euro per servizi e forniture (art. 50, co. 1, lett. b), procedura negoziata senza bando per importi pari o superiori e fino alle soglie UE, procedure aperte e ristrette sopra soglia.
- Criteri di aggiudicazione: divieto del massimo ribasso per i servizi ICT ad alta intensità di manodopera o a contenuto intellettuale, con obbligo dell'Offerta Economicamente Più Vantaggiosa (OEPV) basata sul miglior rapporto qualità/prezzo (art. 108).
- Strumenti di acquisto e negoziazione: Consip (Convenzioni, Accordi Quadro, MePA) e centrali di committenza regionali, obbligatori per l'acquisizione di beni e servizi informatici ex art. 1, comma 512, L. 208/2015.
Ordinamento Istituzionale e Finanziario degli Enti Locali (TUEL e d.lgs. 118/2011)
Nel TUEL (d.lgs. 267/2000), Roma Capitale ha un assetto speciale (art. 114 Cost. e art. 24 L. 42/2009; Statuto Capitolino): organi di governo (Sindaco, Giunta Capitolina, Assemblea Capitolina) e decentramento municipale (Municipi con organi elettivi). Gli atti amministrativi si dividono tra deliberazioni degli organi collegiali e determinazioni dirigenziali (art. 107 TUEL, titolarità della gestione amministrativa e tecnica). Sotto il profilo finanziario e contabile (d.lgs. 118/2011 e Parte II TUEL):
- Documento Unico di Programmazione (DUP): guida strategica e operativa triennale in cui si inseriscono il programma triennale degli acquisti di beni e servizi ICT e il Piano Triennale ICT locale.
- Bilancio di previsione finanziario: principio di competenza finanziaria potenziata (le obbligazioni sono registrate quando sorgono e imputate all'esercizio in cui diventano esigibili).
- Ciclo della spesa (artt. 182-185 TUEL): impegno, liquidazione, ordinazione e pagamento. Nessun progetto o contratto IT può essere stipulato senza il preventivo impegno di spesa e l'attestazione della copertura finanziaria mediante visto di regolarità contabile (art. 153, co. 5, TUEL).
Nodi-Ponte: Le Connessioni Interdisciplinari
La prova selettiva richiede di connettere istantaneamente le discipline attraverso nodi logici integrati:
- Nodo "Procurement e Cloud": L'acquisizione di un'infrastruttura Cloud (IaaS/SaaS) non è solo un atto tecnico. Richiede la previa classificazione dei dati (ACN/AgID), la verifica dei requisiti di sicurezza e privacy (DPIA ex GDPR), l'attivazione della procedura di acquisto su MePA/Consip (d.lgs. 36/2023), l'emissione della determina a contrarre del dirigente informatico (art. 107 TUEL), e l'impegno contabile a valere sul capitolo di spesa del bilancio comunale (d.lgs. 118/2011).
- Nodo "Transizione al Digitale e Diritto Amministrativo": Il Responsabile della Transizione Digitale (art. 17 CAD) opera coordinando i Responsabili del Procedimento (art. 5 L. 241/1990) per digitalizzare i flussi procedimentali tramite la cooperazione applicativa su PDND, garantendo che i provvedimenti rispettino sia i termini di legge sia gli standard di accessibilità (L. 4/2004) e conservazione documentale.
- Nodo "Open Data e Privacy": Il rilascio di dati in formato aperto da parte del Comune di Roma (es. mobilità, tributi) deve superare il vaglio di anonimizzazione e aggregazione conforme al GDPR, escludendo qualsiasi rischio di re-identificazione mediante pseudonimizzazione difettosa o correlazione incrociata.
Trappole Comuni ed Errori Tipici nei Quiz
- Firma Elettronica Avanzata (FEA) vs Firma Digitale (FD): Ricordare che la Firma Digitale è una specie del genere FEA basata su crittografia a chiavi asimmetriche e certificato qualificato; la FEA generica non richiede necessariamente crittografia asimmetrica (può essere grafometrica). Confondere i requisiti di validità porta all'errore sui quiz probatori (art. 20-21 CAD).
- DPO/RPD interno vs esterno: Il DPO non deve avere conflitti di interesse. Nei quiz si chiede spesso se il Responsabile dei Servizi Informatici o il RTD possa svolgere il ruolo di DPO: la risposta corretta è NO, poiché definiscono finalità e mezzi del trattamento o amministrano i sistemi, violando l'art. 38 GDPR.
- Termini del Data Breach: La notifica al Garante scade improrogabilmente a 72 ore dalla "conoscenza" della violazione (non dal suo effettivo verificarsi). La comunicazione all'interessato è dovuta solo se il rischio per i diritti e le libertà è "elevato", e senza ingiustificato ritardo (non entro 72 ore).
- Soglie per gli affidamenti diretti ICT: Spesso i quiz riportano la soglia per i lavori (150.000 euro) anziché quella per servizi e forniture (140.000 euro ex art. 50, d.lgs. 36/2023). Attenzione all'applicazione dell'equo compenso e alle norme sui servizi a contenuto intellettuale.
- Competenza Finanziaria Potenziata: L'impegno non coincide con la liquidazione. Nei quiz di contabilità locale, la registrazione dell'impegno avviene nell'esercizio in cui l'obbligazione si perfeziona giuridicamente, ma l'imputazione contabile va all'esercizio in cui la spesa diviene esigibile (es. collaudo del software).
- Accesso Documentale vs Accesso Civico: L'accesso ex L. 241/1990 richiede motivazione e posizione qualificata legittimante; l'accesso civico (semplice e generalizzato) non richiede motivazione alcuna né titolarità di una posizione giuridica differenziata.
Piano di Ripasso Funzionale e Cronologico
- Fase 1: Studio normativo e teorico comparato. Approfondire il CAD (d.lgs. 82/2005) e le Linee Guida AgID leggendo direttamente le norme e le dispense tematiche di questa piattaforma. Consolidare il GDPR (Reg. UE 2016/679) con focus su principi, ruoli, DPIA e violazioni.
- Fase 2: Reti, Sistemi e Architetture Cloud. Ripassare la suite dei protocolli TCP/IP, le configurazioni DNS/routing, le architetture a microservizi e container, e il modello di qualificazione ACN del Cloud PA attraverso le mappe concettuali e i riassunti disponibili su questa piattaforma.
- Fase 3: Codice dei Contratti e Contabilità Locale. Studiare le fasi delle procedure di acquisto (d.lgs. 36/2023), l'articolazione degli organi di Roma Capitale, il DUP e il ciclo della spesa (TUEL d.lgs. 267/2000, d.lgs. 118/2011).
- Fase 4: Esercitazione intensiva e analisi dell'errore. Svolgere sessioni quotidiane sulla banca dati quiz ufficiale di questa piattaforma, focalizzandosi sulle spiegazioni fornite ad ogni quesito per correggere i falsi positivi e memorizzare le eccezioni procedurali.
- Fase 5: Consolidamento rapido pre-gara. Utilizzo mirato delle flashcard e rilettura delle sintesi riassuntive sui termini procedurali (termini notifica breach, soglie contrattuali, termini di conclusione del procedimento L. 241/1990).